
章节索引
先想清楚自己准备维护什么:只用基础规则,还是要延续桌面上的策略组织,或者需要观察请求与编写脚本。再去核对候选应用的配置体系、共享方式和购买条件,能够更早发现需要重新设置的部分。
按配置习惯辨认应用之间 的侧重点
| 要完成的操作 | 对应应用 | 导入前需要核对 |
|---|---|---|
| 维护基础分流与日常连接 | Shadowrocket | 若依赖 Surge 模块,需另查其工作方式是否适配 |
| 继续管理 Clash 风格的规则与策略组 | Stash | 若不维护复杂规则,先确认这些管理能力是否实际需要 |
| 分析 HTTP 请求及维护脚本模块 | Surge | 基础连接之外的功能会增加设置与学习工作 |
把配置能否读取、规则如何修改和共享入口逐项检查,再评估迁移工作。连接参数被接受,只能说明导入的一部分成功,不能据此认定所有覆写都保留了原来的行为。
从配置 体系检查导入兼容性
Stash 的组织方式与 Clash Premium 风格接近,可围绕 proxy-groups、rules 和 Rule Provider 继续管理。导入以后仍要核对 DNS、脚本、TUN 及 Mihomo 扩展字段,配置外观相似并不等于每项能力都能照搬。
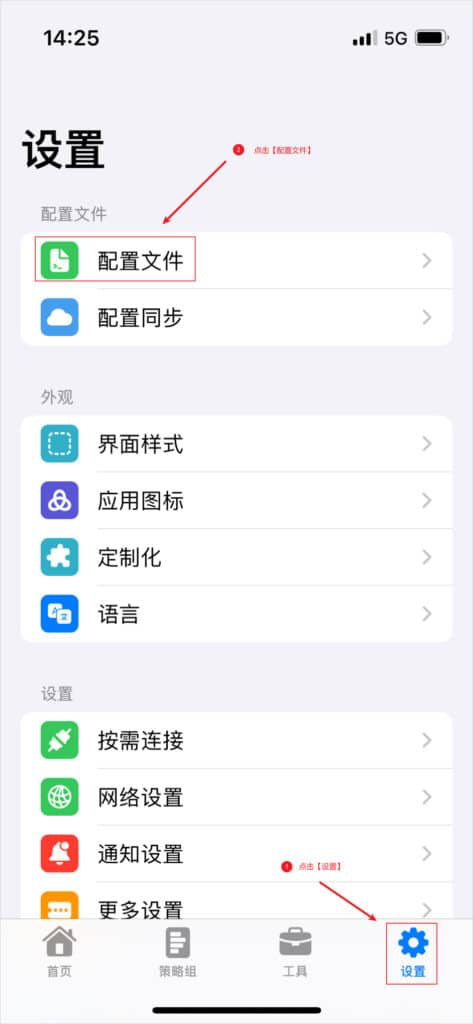
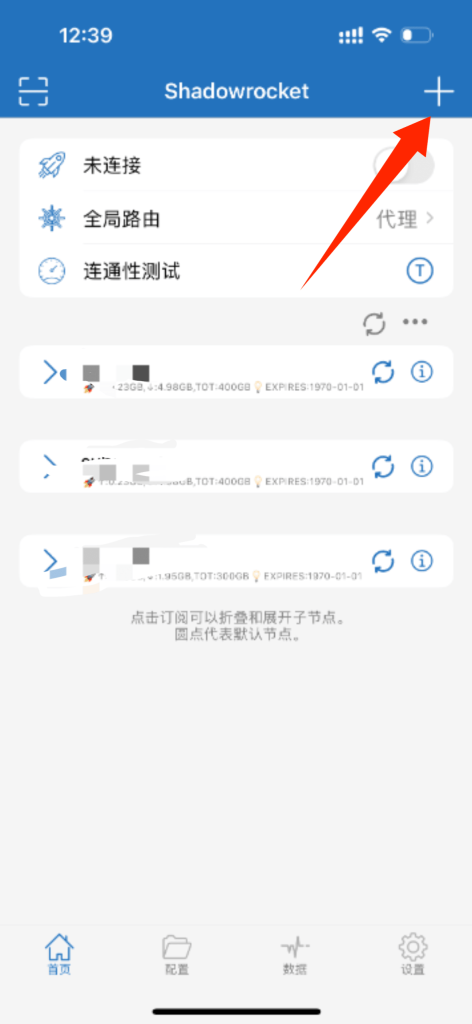
Shadowrocket 使用自己的规则管理方式,涉及域名、CIDR、GeoIP、远程规则与 DNS 等设置。不要把它当作 Mihomo 的界面封装;原有策略引用和覆写需要依据导入结果重新检查。
Surge 以 Profile 和 Module 组织配置,模块可覆盖基础文件中的相应项目。需要可单独审查的修改时,这种方式有其用途;迁移时也应把重建规则的工作计入考虑。
日常修改分别发生在策略、规则还是模块中
- Stash
- 围绕策略组、覆写与规则集维护配置;使用其他 Apple 设备时,再核对相应平台的支持说明。
- Shadowrocket
- 用于管理规则与连接参数。计划跨设备使用时,应在对应地区商店核对支持设备和购买条件。
- Surge
- 以连接观察、模块维护和请求调试为主要使用方向,脚本及 MITM 配置需分别理解其作用。
共享连接前先核对监听方式和网络权限
设备间使用代理的条件
| 候选工具 | 共享能力的说明方向 | 使用边界 |
|---|---|---|
| Stash | 检查允许局域网访问的入口,再以手机实际监听地址和端口配置 HTTP 或 SOCKS 代理 | 其他设备仍需填写代理,开启共享不等于手机已经成为透明网关 |
| Shadowrocket | 先确认当前设置是否提供共享监听,不能只根据本机转发能力推断 | 早期截图不能替代当前版本的设置与权限说明 |
| Surge | 可按本地代理服务的说明,让另一设备把请求发送到手机 | 监听地址和访问权限需与当前 Profile 对应,接入设备也要完成手动设置 |
共享要同时满足本地网络权限及设备间可达条件。让设备处在同一 Wi-Fi 或热点后,发起网页请求,并在手机连接记录中确认策略。结束使用后关闭监听,公共网络中尤其应检查是否暴露了未认证的代理入口。
先区分基础连接与 HTTPS 解 密证书
规则代理可以完成的基础连接,并不要求先信任根证书。MITM 涉及本地重新签发 HTTPS 证书;采用证书锁定的应用可能拒绝这类连接,应按具体调试需要决定是否启用。
远程脚本或 Module 可能改变规则、请求头、响应及解密设置。导入前先读清它修改的主机和字段,把每项效果与实际用途对应起来,避免让来源不明的内容获得广泛修改权限。
购买条件需在所用账号地区重新核对
涉及售价、可下载地区、家庭共享或设备资格时,以商家页面为准。购买前使用自己的账号查看当时说明,并确认应用提供的功能是否包含所需服务。
计划在 Apple TV、Mac 或家庭设备使用时,还要核对购买权益和同步范围。脚本与证书能否随配置转移,也会影响实际迁移工作。
用基础配置先跑通,再恢复自定义内容
保留旧环境作为恢复入口,在新应用里先验证基础连接和切网表现;规则、模块与脚本随后分项重建。旧缓存和证书应按用途审查,避免整包复制。
迁移中的常见问答与收尾
- 开始前要保存什么?保存可恢复的原配置,并记录当前策略组名称和自定义规则来源。
- 缓存和证书可以一起搬吗?先审查规则、模块及脚本的用途,未知缓存与证书信任不要直接沿用。
- 新应用先检查哪些操作?从基础访问、锁屏恢复与网络切换开始,确认原任务能够继续完成。
- 每次增加一项高级设置后,查看对应连接是否按预期处理。
- 确认新环境可恢复且工作稳定后,再清理旧应用中的冗余设置。